Continuidad de negocio · septiembre de 2026
¿Tienes un plan B si pierdes la información de tu empresa?
Una copia de seguridad solo es útil si protege lo importante, avisa cuando falla y puede restaurarse a tiempo. Esta guía convierte el “hacemos backup” en un plan comprobable.
El peor momento para descubrir un fallo es durante la recuperación
Un borrado accidental, una avería, un robo, un incendio o un ataque de ransomware pueden detener facturación, almacén, correo y atención al cliente. La pregunta no es solo si existe una copia, sino qué datos contiene, cuándo se ejecutó por última vez, dónde está guardada y cuánto tardaría la empresa en volver a trabajar.
INCIBE recomienda la estrategia 3-2-1: conservar tres copias, en dos soportes diferentes y mantener una fuera de las instalaciones. También insiste en cifrado, política de retención y pruebas periódicas de restauración. No es una receta idéntica para todos, pero sí un punto de partida sólido.
Empieza por dos objetivos: cuánto puedes perder y cuánto puedes esperar
El objetivo de punto de recuperación (RPO) expresa cuánta información reciente podría perderse. Si se copia una vez al día, un incidente antes de la siguiente ejecución puede dejar fuera varias horas de trabajo. El objetivo de tiempo de recuperación (RTO) indica cuánto puede permanecer detenido el proceso. Ambos deben definirse por sistema, no con una frase genérica para toda la empresa.
| Activo | Qué conviene decidir | Prueba mínima | Responsable |
|---|---|---|---|
| ERP y bases de datos | Frecuencia, consistencia, históricos y dependencias. | Restaurar una base y abrir operaciones representativas. | Sistemas + responsable del ERP. |
| Documentos compartidos | Carpetas críticas, permisos, versiones y eliminaciones. | Recuperar una carpeta y un fichero antiguo. | Sistemas + dueño del proceso. |
| Microsoft 365 o cloud | Qué cubre el proveedor y qué retención necesita la empresa. | Recuperar correo, archivo o elemento eliminado. | Administrador del servicio. |
| Equipos de usuario | Datos locales permitidos y tiempo de reposición. | Preparar otro equipo y devolver lo imprescindible. | Soporte. |
Siete controles para que el plan B sea real
Inventario
Relaciona servidores, bases, carpetas, servicios cloud y responsables de validar cada recuperación.
Frecuencia
Ajusta cada tarea al volumen de cambios y a la pérdida máxima que puede soportar el proceso.
Separación
Mantén una copia aislada para que el mismo incidente no alcance origen, credenciales y backup.
Retención
Conserva puntos suficientes para detectar tarde un cifrado, borrado o corrupción progresiva.
Alertas
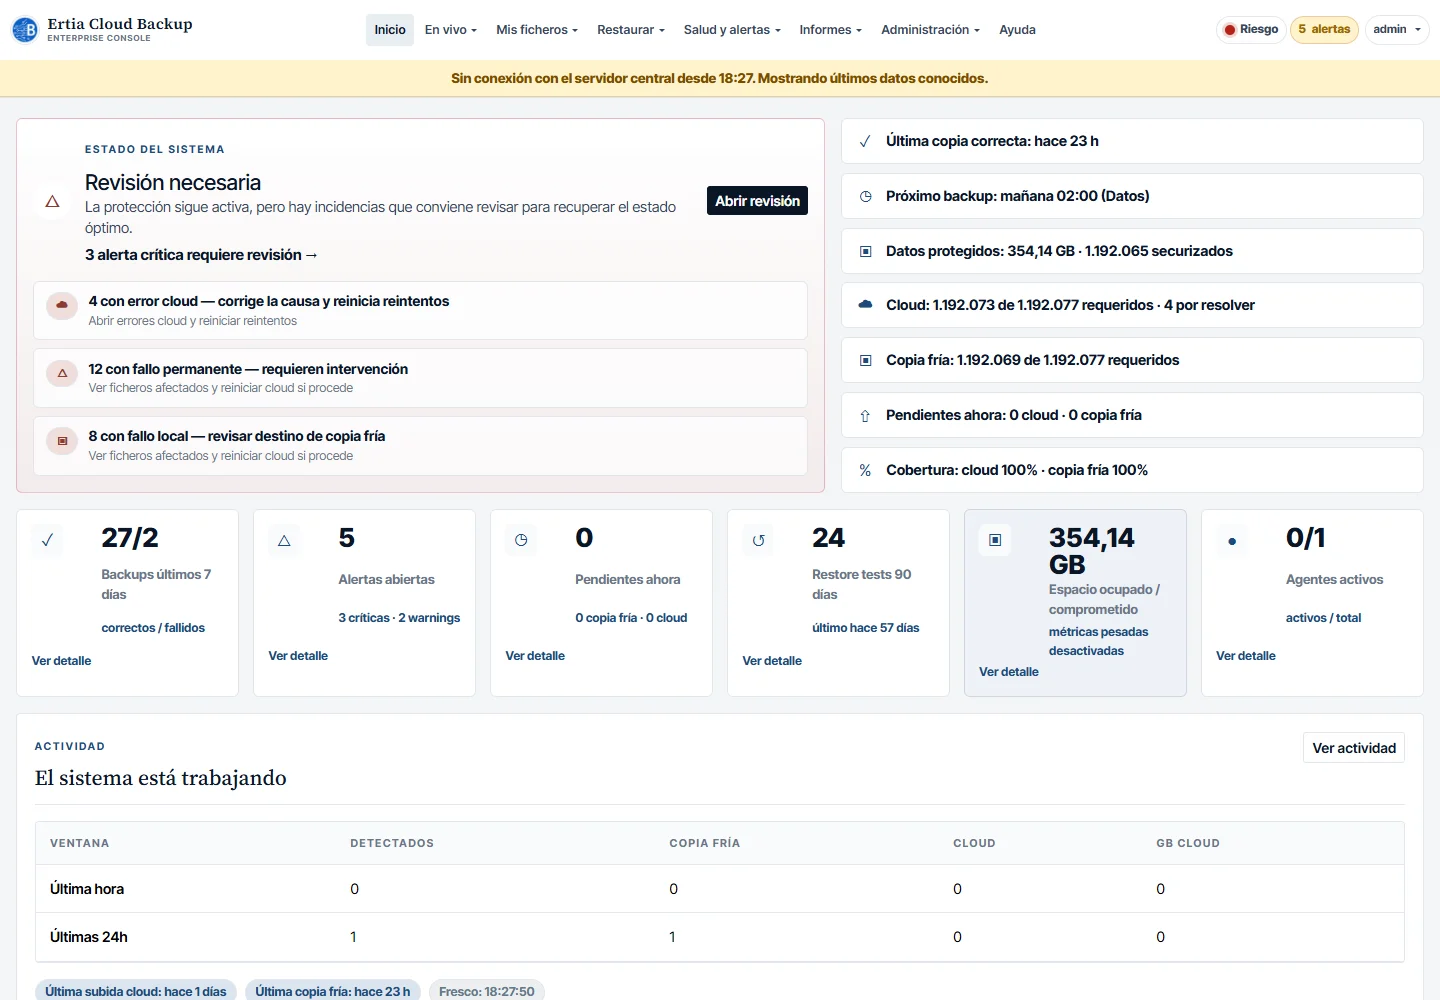
Asigna quién revisa errores, tareas ausentes, poco espacio y agentes que han dejado de comunicar.
Restauración
Prueba ficheros y sistemas completos, documentando resultado, duración y problemas encontrados.
Acceso
Protege consola, credenciales y claves de cifrado con permisos mínimos y doble factor cuando exista.
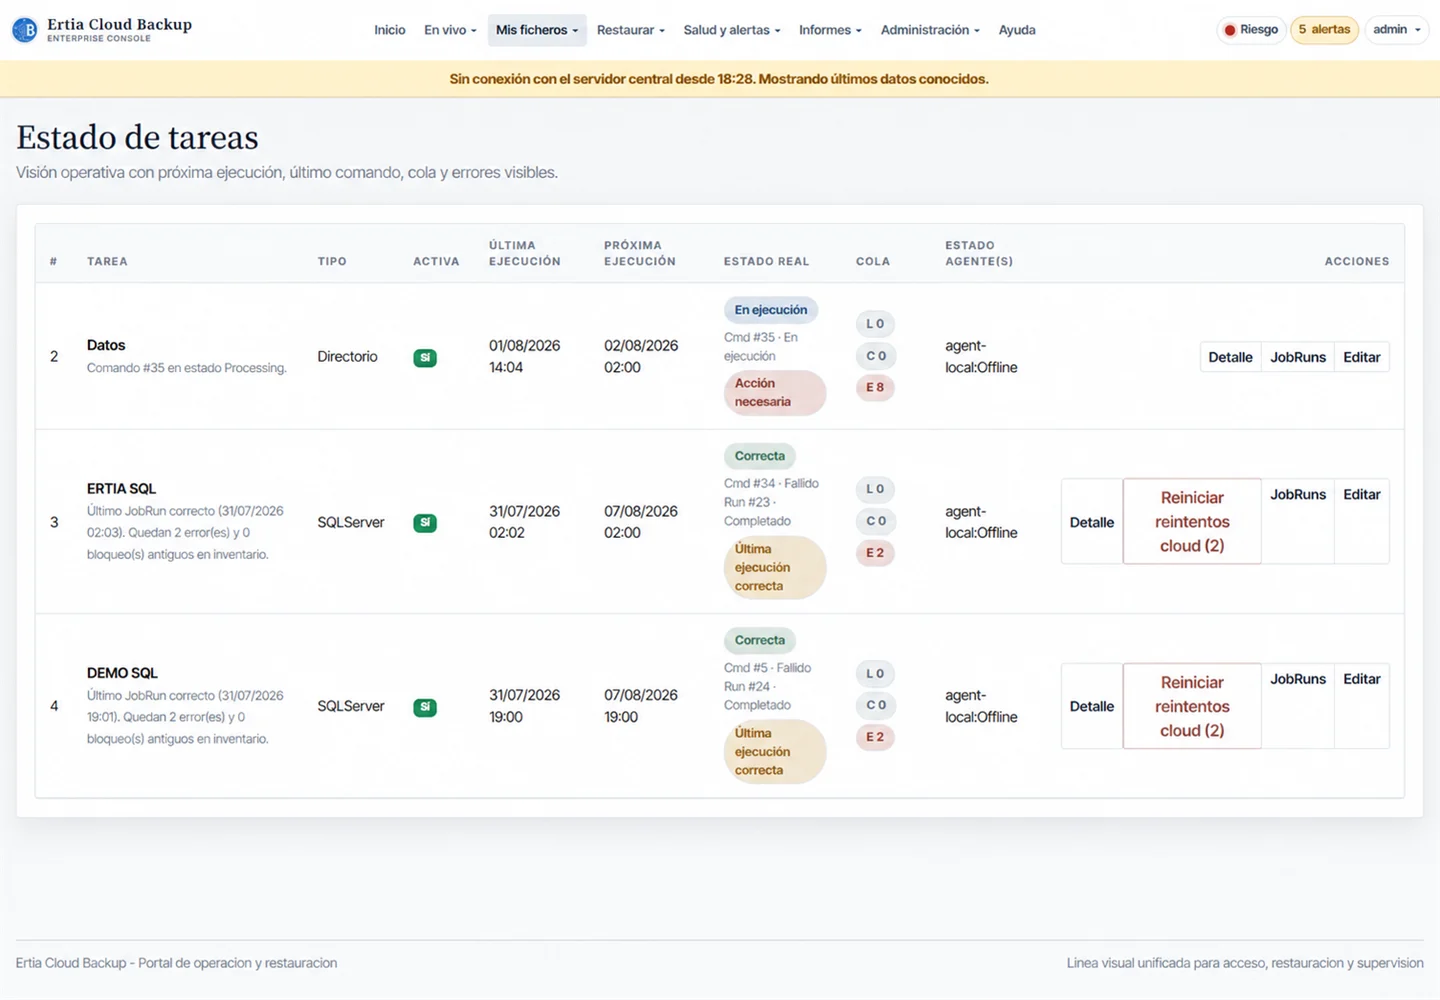
Recuperar empieza vigilando las tareas
La consola debe mostrar qué se ejecutó, cuál fue el resultado y qué tarea requiere revisión antes de necesitar una restauración.
Para un sistema completo, el procedimiento debe incluir dependencias, credenciales, red y validación funcional.
Qué revisar ante ransomware
Una copia conectada permanentemente con las mismas credenciales puede quedar expuesta al mismo ataque. Conviene separar cuentas, limitar borrados, proteger la consola, mantener histórico y disponer de una copia externa o inmutable según el riesgo. Antes de restaurar, hay que contener el incidente, identificar el alcance y evitar devolver datos sobre sistemas todavía comprometidos.
INCIBE incluye las copias dentro de la preparación frente a incidentes y recomienda comprobarlas. La existencia del backup no sustituye parches, protección de endpoints, formación, segmentación ni respuesta; reduce el impacto cuando las demás barreras no han sido suficientes.
Cómo ayuda Ertia Cloud Backup
La plataforma permite configurar tareas para ficheros, carpetas y bases de datos, entre ellas SQL Server; combinar destinos locales y cloud; definir horarios y retención; revisar ejecuciones, errores y reintentos; buscar elementos para restaurar y controlar la salud de agentes y servicios. Las pruebas de recuperación aportan una evidencia separada del simple estado “correcto”.
El proyecto empieza identificando datos, volumen, criticidad y ventanas disponibles. Después se acuerdan destinos, frecuencia, conservación, responsables, cifrado y pruebas. El resultado no promete que nunca habrá una pérdida: permite conocer el riesgo restante y reaccionar con un procedimiento ensayado.
Un simulacro sencillo para esta semana
Elegir
Selecciona un fichero, una carpeta y una base importantes.
Restaurar
Recupéralos en una ubicación segura y mide el tiempo.
Validar
Pide al responsable funcional que compruebe contenido y fechas.
Corregir
Documenta huecos, responsables y próxima prueba.
Preguntas frecuentes
¿Sincronizar una carpeta es hacer backup?
No necesariamente. La sincronización puede replicar un borrado o cifrado. Revisa versiones, retención, separación y capacidad real de restauración.
¿Cada cuánto hay que probar?
Depende de criticidad y cambios, pero debe existir un calendario. Los sistemas esenciales necesitan pruebas más frecuentes y también después de migraciones o cambios relevantes.
¿La nube elimina la necesidad de copia?
No. Hay que conocer qué protege el proveedor, durante cuánto tiempo y frente a qué eventos, y completar las responsabilidades que conserva la empresa.
¿Dónde se guarda el procedimiento?
En un lugar accesible aunque el servidor, el correo o la red principal fallen. Debe incluir contactos, prioridades, credenciales bajo custodia, pasos de recuperación y quién valida que el negocio puede reanudarse.
Tu plan B debe poder demostrarse antes de necesitarlo
Preparamos una revisión basada en datos críticos, tiempos de recuperación y una prueba real.